CENTRO DE SEGURIDAD DE QUECLINK
Bienvenido al Centro de Seguridad de Queclink. Como empresa líder en el sector del internet de las cosas (IoT), damos gran importancia a la seguridad de los productos y a la confidencialidad de los datos personales. La seguridad es un principio fundamental del diseño de nuestros productos. Estamos comprometidos a colaborar con la comunidad global de seguridad para identificar, abordar y divulgar de manera responsable las vulnerabilidades, con el fin de proteger los datos y la privacidad de nuestros usuarios.
Reportar una vulnerabilidad
Informes
Declaración de cumplimiento
Período de actualizaciones de seguridad
POLÍTICA DE GESTIÓN DE VULNERABILIDADES
Queclink se toma muy en serio todos los problemas de seguridad y los atenderá y resolverá con prontitud. Si detecta alguna posible vulnerabilidad de seguridad en nuestros productos, comuníquese con nuestro equipo de seguridad.
Confirmaremos la recepción de su informe en un plazo de dos días hábiles y le ofreceremos las soluciones adecuadas en un plazo de siete días hábiles. Lo mantendremos informado durante todo el proceso hasta que el problema se resuelva por completo. Aceptamos informes anónimos de vulnerabilidades; sin embargo, sin sus datos de contacto, es posible que no podamos compartir con usted información sobre el avance del proceso ni las soluciones.
Antes de dar a conocer públicamente una vulnerabilidad, estableceremos un plazo para su remediación según su gravedad. Los plazos se detallan en la tabla siguiente:
Clasificaciones de gravedad y SLA correspondientes
Evalúe cada vulnerabilidad por separado utilizando CVSS v3
Determine a continuación el nivel de gravedad y el plazo de remediación correspondiente:
| Gravedad | Puntuación CVSS | SLA para la remediación |
|---|---|---|
| Crítica | 9.0-10.0 | ≤ 7 días para implementar una solución o medidas de mitigación |
| Alta | 7.0-8.9 | ≤ 30 días |
| Media | 4.0-6.9 | ≤ 90 días |
| Baja | 0.1-3.9 | Se corregirá en la próxima versión regular |
DETALLES DEL INFORME
Incluya la siguiente información en su informe para ayudarnos a resolver la vulnerabilidad lo antes posible:
Productos afectados y versiones de software;
Resumen de la vulnerabilidad;
Descripción del problema y posibles consecuencias (por ejemplo, ejecución arbitraria de código o divulgación de información);
Instrucciones para reproducir el problema (prueba de concepto)
También puede informar vulnerabilidades enviando un correo electrónico a
security@queclink.com.
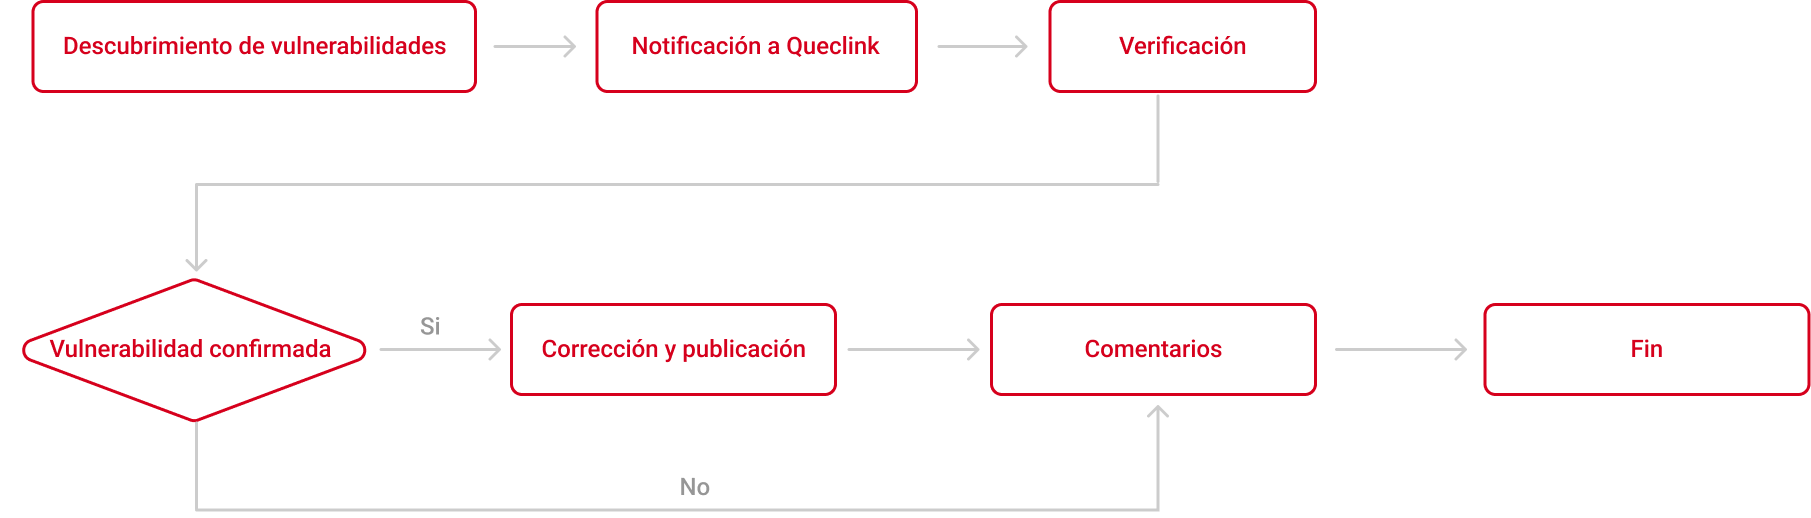
PROCESO DE GESTIÓN DE INFORMES
Queclink utiliza cookies en el Sitio para brindarte una experiencia de navegación óptima, analizar el tráfico del sitio y apoyar nuestros esfuerzos de marketing. Puedes administrar tus preferencias de cookies utilizando las casillas de verificación.
Para más información, consulta nuestra Política de Privacidad y Política de Cookies .