CENTRO DE SEGURANÇA DA QUECLINK
Bem-vindo ao Centro de Segurança da Queclink. Como empresa líder no setor de IoT, atribuímos grande importância à segurança dos produtos e à confidencialidade dos dados pessoais. A segurança é um princípio fundamental do design dos nossos produtos. Estamos comprometidos a trabalhar com a comunidade global de segurança para identificar, resolver e divulgar vulnerabilidades de forma responsável, a fim de proteger os dados e a privacidade de nossos usuários.
Comunicar uma vulnerabilidade
Comunicações
Declaração de conformidade
Período de atualizações de segurança
POLÍTICA DE GESTÃO DE VULNERABILIDADES
A Queclink leva todas as questões de segurança a sério e se compromete a respondê-las e resolvê-las prontamente. Caso você identifique alguma possível vulnerabilidade de segurança em nossos produtos, entre em contato com a nossa equipe de segurança.
Confirmaremos o recebimento da sua comunicação em até 2 dias úteis e apresentaremos as soluções adequadas em até 7 dias úteis. Manteremos você informado durante todo o processo até que o problema seja totalmente resolvido. Aceitamos comunicações anônimas sobre vulnerabilidades; no entanto, sem seus dados de contato, talvez não possamos compartilhar as atualizações sobre o andamento e as soluções com você.
Antes de divulgar publicamente uma vulnerabilidade, estabeleceremos um cronograma de correção com base na gravidade do caso. Os prazos estão descritos na tabela abaixo:
Classificações de gravidade e SLAs correspondentes
Avalie cada vulnerabilidade de forma independente utilizando o CVSS v3
Determine abaixo o nível de gravidade e o prazo de correção aplicável:
| Gravidade | Pontuação CVSS | SLA de correção |
|---|---|---|
| Crítica | 9.0-10.0 | ≤ 7 dias para implementar uma correção ou medidas de mitigação |
| Alta | 7.0-8.9 | ≤ 30 dias |
| Média | 4.0-6.9 | ≤ 90 dias |
| Baixa | 0.1-3.9 | Correção na próxima versão regular |
DETALHES DA COMUNICAÇÃO
Inclua as seguintes informações em sua comunicação para nos ajudar a resolver a vulnerabilidade o mais rápido possível:
Produto(s) afetado(s) e versão(ões) do software;
Resumo sobre a vulnerabilidade;
Descrição do problema e impacto potencial (por exemplo, execução arbitrária de código ou divulgação de informações);
Instruções para reproduzir o problema (prova de conceito)
Você também pode comunicar vulnerabilidades ao enviar um e-mail para
security@queclink.com.
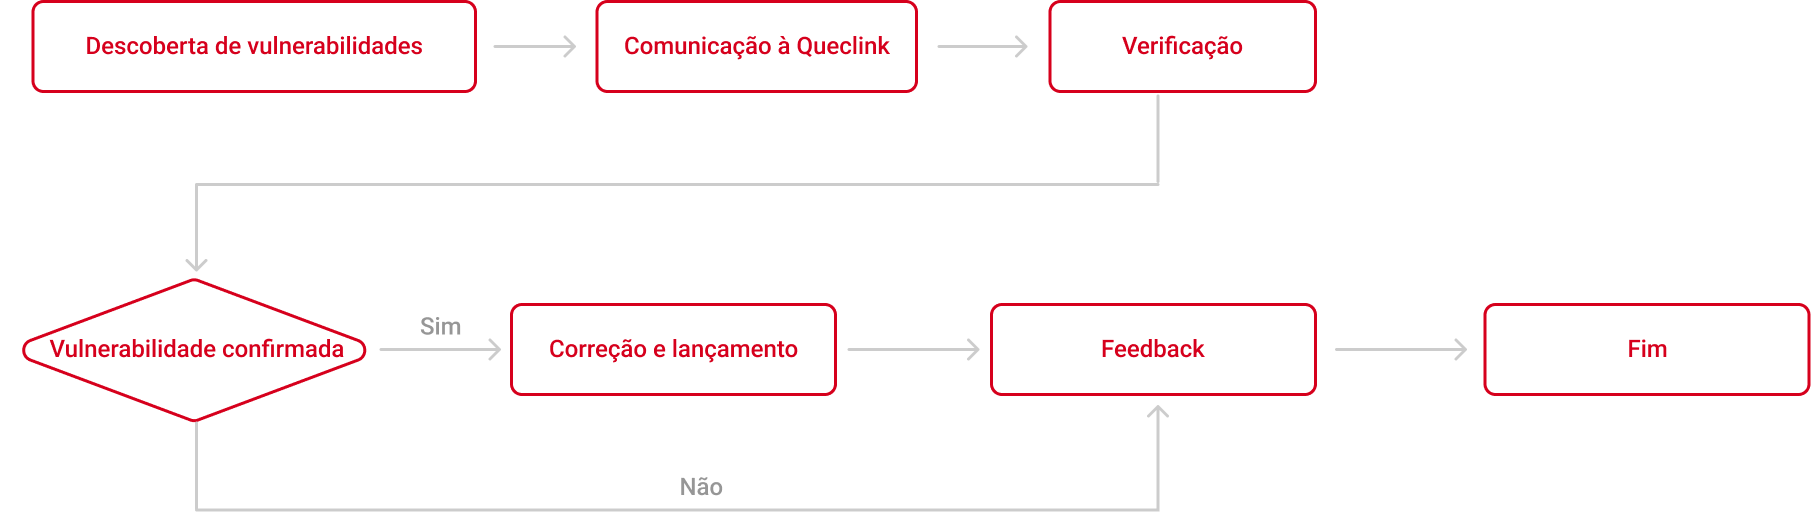
PROCESSO DE GESTÃO DE COMUNICAÇÕES
A Queclink utiliza cookies no site para proporcionar a você a melhor experiência de navegação, analisar o tráfego e apoiar nossas ações de marketing. Você pode gerenciar suas preferências de cookies utilizando as caixas de seleção.
Para mais informações, consulte nossa Política de Privacidade e nossa Política de Cookies .